Si votre équipe copie des données de production dans des sandbox pour tester, former ou corriger des anomalies, l'outil qui masque les noms, e-mails et numéros de téléphone de vos clients dans ces sandbox va changer. Le masquage des données Salesforce évolue : Salesforce met fin au service du package géré historique Data Mask le 31 décembre 2026 et oriente ses clients vers son successeur, Data Mask & Seed. Pour une entreprise B2B française, la question dépasse l'outil. Des données personnelles non masquées dans une sandbox restent des données personnelles au sens du RGPD, et une sandbox est généralement ouverte à bien plus de monde que la production.
Cet article explique ce qui change, qui est concerné et les étapes concrètes pour migrer votre configuration de masquage avant l'échéance.
Fin de Data Mask : ce qui change pour le masquage des données Salesforce
Salesforce présente désormais le package géré comme la version historique de sa solution de masquage des données (en anglais) et indique que le service prend fin le 31 décembre 2026, le support s'arrêtant après cette date. Sa recommandation : commencer à utiliser Data Mask & Seed avant cette échéance.
Le package historique fonctionne ainsi : vous l'installez en production, vous configurez ce qu'il faut masquer, puis vous lancez le masquage depuis une sandbox créée à partir de cette organisation. Le module Trailhead sur Data Mask (en anglais) détaille les principales options : remplacer les valeurs par des caractères aléatoires, par des valeurs reconnaissables issues de bibliothèques intégrées, ou les supprimer. Le masquage est irréversible dans la sandbox et ne touche jamais les données de production.
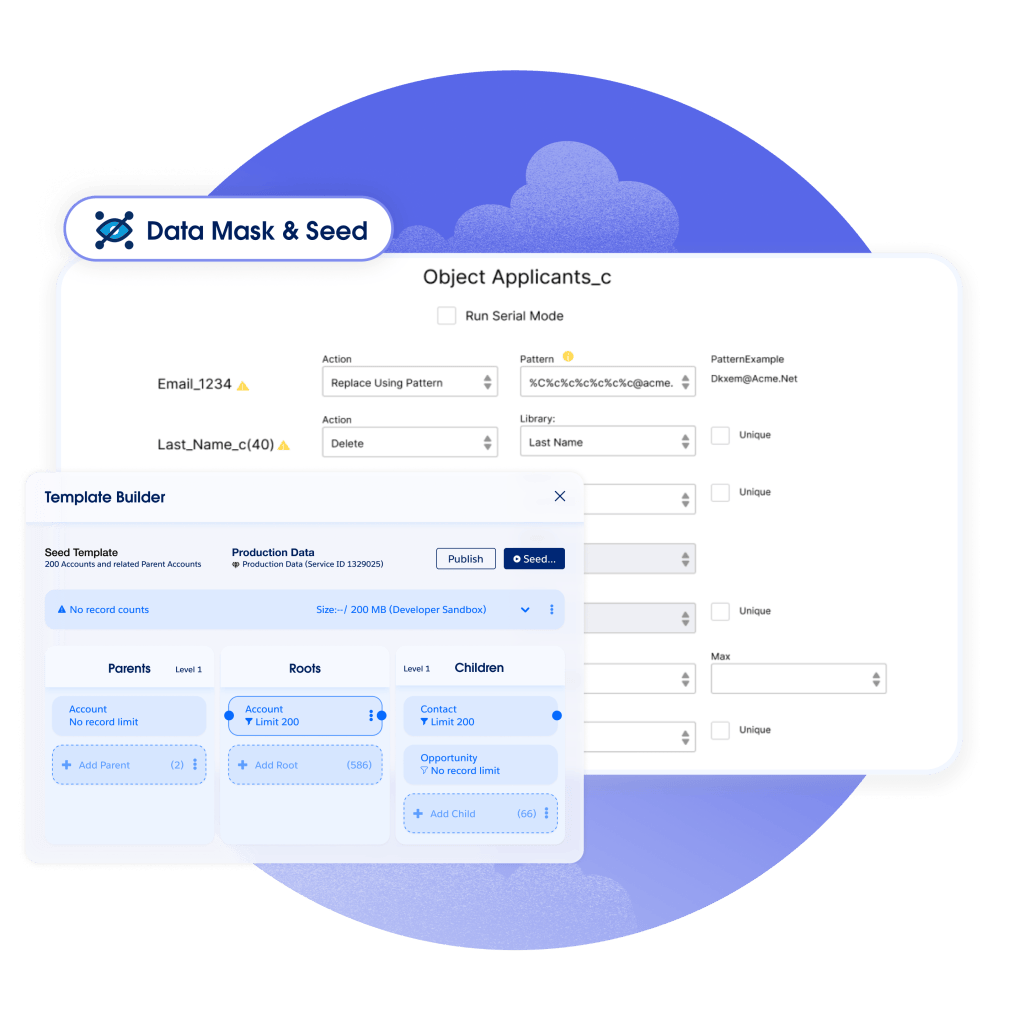
Data Mask & Seed provient des produits Own Company que Salesforce a intégrés à sa plateforme. D'après la documentation Data Mask & Seed (en anglais), l'outil remplace les données personnelles des sandbox par des données synthétiques réalistes et ajoute plusieurs fonctions attendues par les administrateurs :
- Des politiques de masquage réutilisables qui définissent les objets et champs à masquer, avec des filtres d'enregistrements par objet.
- Des bibliothèques de remplacement personnalisées pour les champs texte et e-mail, en plus des bibliothèques intégrées.
- Des exécutions automatiques à la création ou à l'actualisation d'une sandbox, ainsi que des tâches manuelles et planifiées.
- La suppression du texte libre sensible, comme les commentaires de requête, les e-mails et les commentaires Chatter.
- L'alimentation des sandbox (seeding) : la page produit Data Mask & Seed décrit des modèles qui filtrent les enregistrements et conservent les relations de production, avec des méthodes d'ajout, de mise à jour ou de remplacement.
Qui est concerné
Ces repères permettent de savoir rapidement si vous êtes concerné :
- Organisations ayant installé le package Data Mask historique : concernées directement. Vos politiques de masquage doivent être reconstruites dans Data Mask & Seed avant le 31 décembre 2026.
- Organisations qui actualisent des sandbox Full ou Partial Copy sans aucun masquage : non concernées par la fin du package, mais exposées. C'est le bon moment pour combler ce manque.
- Organisations utilisant un outil de masquage tiers : non concernées, mais vérifiez que votre outil couvre les objets désormais traités par Data Mask & Seed, comme les e-mails et les commentaires de requête.
- Équipes Service Cloud : vigilance particulière. Requêtes, e-mails et commentaires concentrent le plus de texte libre contenant des données personnelles, et c'est souvent là que le masquage est le plus faible.
- Intégrateurs et partenaires ayant accès aux sandbox : concernés indirectement. Leur accès est justement la raison principale de masquer les données des sandbox.
Package historique ou Data Mask & Seed : ce qu'il faut anticiper
Avant de migrer, comparez le fonctionnement actuel et le futur fonctionnement :
- Avant : le masquage était configuré une fois et lancé par un administrateur depuis la sandbox après chaque actualisation. Après : les politiques sont gérées en production et peuvent s'exécuter automatiquement dans les sandbox cibles après actualisation, avec un onglet Jobs dans les sandbox pour suivre ou annuler les exécutions.
- Avant : les sandbox étaient souvent des copies complètes, masquées après coup. Après : le seeding permet de charger un jeu de données plus réduit, filtré et cohérent, ce qui rend les sandbox Developer et Developer Pro bien plus utiles pour les tests.
- Avant : le texte libre des requêtes et des e-mails était facilement oublié. Après : vous pouvez supprimer explicitement les commentaires de requête, les e-mails et les commentaires Chatter dans les sandbox.
Deux points sont à vérifier avec votre interlocuteur Salesforce plutôt qu'à supposer. D'abord, la documentation indique que Data Mask & Seed est disponible dans Lightning Experience pour les éditions Professional, Enterprise, Unlimited et Developer avec la licence complémentaire Salesforce Data Mask : confirmez ce que couvre votre contrat actuel. Ensuite, les méthodes de masquage ne sont pas une copie exacte du package historique : chaque règle existante mérite une nouvelle décision plutôt qu'une reprise à l'aveugle.
Plan de migration étape par étape avant le 31 décembre
- Inventoriez ce que vous masquez aujourd'hui. Exportez ou capturez chaque configuration Data Mask existante : objets, champs, méthode de masquage par champ et filtres d'enregistrements. C'est votre référence.
- Reclassez les champs sensibles. Identifiez les champs contenant des données personnelles, y compris les champs personnalisés ajoutés depuis la première configuration. La page produit précise que les champs peuvent être filtrés par classification des données : renseigner ces métadonnées dès maintenant fait gagner du temps.
- Vérifiez les licences. Demandez à votre responsable de compte Salesforce comment la licence historique se traduit pour Data Mask & Seed dans votre organisation, et obtenez la réponse par écrit.
- Reconstruisez les politiques en production. Créez les politiques de masquage objet par objet, en commençant par Contact, Piste, Compte, Requête et EmailMessage. Choisissez entre pseudonymisation (réaliste, utile pour les tests) et suppression (la plus sûre pour le texte libre).
- Testez d'abord sur une sandbox Developer. Actualisez-la, laissez la politique s'exécuter et vérifiez que les flux, les règles de validation et les intégrations fonctionnent avec les valeurs masquées. Attention aux champs e-mail : une adresse mal masquée peut envoyer de vrais messages depuis une sandbox.
- Activez les exécutions automatiques. Une fois la politique validée, associez-la aux sandbox que vous actualisez régulièrement pour que le masquage se fasse sans étape manuelle.
- Désinstallez le package historique. Après un cycle d'actualisation complet réussi avec Data Mask & Seed, désinstallez l'ancien package et mettez à jour votre procédure de gestion des sandbox.
Si vous préparez aussi d'autres changements prévus cet hiver, notre guide sur les mises à jour de version Salesforce avant Spring '27 et notre article sur les échéances d'authentification de vos intégrations Salesforce vous aideront à regrouper le travail dans une seule fenêtre de tests.
Check-list rapide pour les décideurs
- Savons-nous quelles sandbox contiennent aujourd'hui de vraies données clients ?
- Qui, en dehors de l'entreprise (intégrateurs, freelances, équipes offshore), peut s'y connecter ?
- Le package Data Mask historique est-il installé, et qui est responsable de sa configuration ?
- Une politique Data Mask & Seed est-elle testée et exécutée automatiquement avant le 31 décembre 2026 ?
- Notre procédure d'actualisation des sandbox désigne-t-elle la personne qui vérifie que le masquage a bien tourné ?
Conclusion
La fin de Data Mask est un projet court si vous commencez maintenant, et un risque de non-conformité si vous attendez. Le nouvel outil est plus complet, mais la vraie valeur vient de la revue menée pendant la migration : quels champs sont personnels, quelles sandbox ont réellement besoin de données de production, et qui peut les voir. Les équipes qui utilisent Salesforce Service Cloud ou Salesforce Sales Cloud avec des actualisations fréquentes de sandbox devraient l'inscrire au sprint de décembre. ASC Digital peut auditer l'exposition des données de vos sandbox, reconstruire vos politiques de masquage et les tester avec vous avant l'échéance.